iPhone Kullanıcılarını Hedef Alan Yeni Casay Yazılım Tehdidi
İzmir Gastesi'ni Google'da tercih edilen kaynak olarak ekle.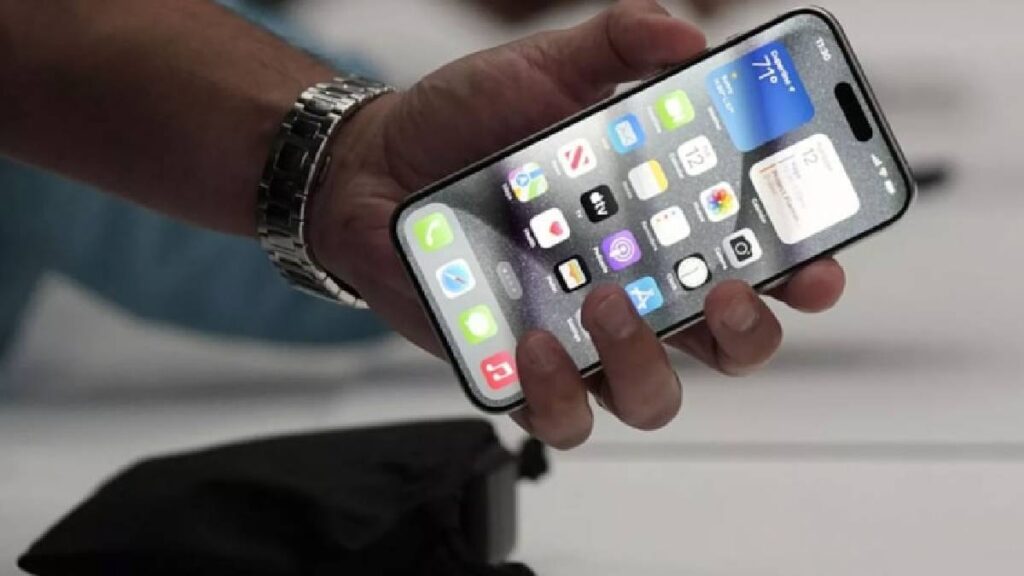
Siber güvenlik dünyasını alarma geçiren yeni bir gelişme yaşandı. İnternet sitelerindeki altyapı açıkları ve sosyal medya reklamları üzerinden iPhone cihazlara yerleşen casus yazılımlar tespit edildi. Kullanıcı etkileşimi gerektirmeyen bu yöntemle doğrudan finansal veriler ve giriş bilgileri hedef alınıyor. Siber suçluların devreye soktuğu yeni nesil casus yazılım yöntemleri, akıllı telefon sahipleri için büyük bir risk oluşturuyor.
Geçmişte çoğunlukla gazetecileri ve siyasetçileri hedef alan sıfır tıklama yani zero-click saldırıları, artık doğrudan finansal kazanç elde etmek amacıyla geniş kitlelere karşı kullanılıyor. Siber güvenlik uzmanlarının incelemelerine göre tehdit boyutu her geçen gün büyüyor. Uzmanlar, kullanıcıların herhangi bir bağlantıya tıklamasına ya da dosya indirmesine gerek kalmadan çalışan bu sistemlerin tehlikesine dikkat çekiyor.
Reklamlar ve Süresi Dolan Alan Adları Tehlike Saçıyor
Siber güvenlik şirketi iVerify tarafından paylaşılan veriler, tehlikenin boyutunu gözler önüne seriyor. Bir finans kuruluşu çalışanının Instagram'da karşılaştığı bir reklam sonucunda cihazına casus yazılım bulaştığı tespit edildi. Ekran üzerinde beliren reklam üzerinden otomatik çalışan kötü amaçlı kod, cihazdaki giriş bilgilerini ve kripto para cüzdanlarını tarayarak verileri ele geçirdi.
Report URI tarafından yürütülen araştırmada ise farklı bir yöntem öne çıktı. Saldırganların, daha önce meşru siteler tarafından kullanılan ancak kayıt süresi dolmuş yaklaşık 630 alan adını satın aldığı belirlendi. Bu alan adlarına ait kodların binlerce web sitesinin altyapısında aktif kalması nedeniyle, güvenlik açığı bulunan yaklaşık 8 bin siteyi ziyaret eden iPhone kullanıcılarının saldırıya açık hale geldiği ifade edildi.
Saldırı Mekanizması Nasıl İşliyor
Her iki yöntem de kullanıcının herhangi bir bağlantıya tıklamasına veya dosya indirmesine ihtiyaç duymadan çalışıyor. Sosyal medya üzerinden yürütülen saldırıda sistem, öncelikle cihazın iOS sürümünü denetliyor. Ardından ilgili sürüme uygun güvenlik açığını tespit ederek istismar kodunu çalıştırıyor. İnternet sitelerinin canlı sohbet veya analiz gibi servislerinde kullanılan eski alan adları satın alınarak web sitesi altyapısı yöntemi işletiliyor. Bu adreslerden veri çekmeyi sürdüren siteler, kullanıcıları arka planda kötü amaçlı yazılım altyapısına yönlendiriyor.
Sıfır tıklama saldırılarının kapsama alanı yalnızca finans odaklı bireysel kullanıcılarla sınırlı kalmıyor. Toronto Üniversitesi bünyesindeki Citizen Lab araştırmacıları, Al Jazeera haber ağına bağlı en az 45 cihazın hedefli reklamlar aracılığıyla yayılan benzer bir casus yazılım kampanyasına maruz kaldığını doğruladı. Uzmanlar, kullanıcı etkileşimi gerektirmeyen bu tür saldırılara karşı cihazların işletim sistemlerinin güncel tutulması gerektiğine dikkat çekiyor.
Kaynak: Sözcü
[…] yatırımcıların riskli varlıklardan hızla uzaklaşmasına neden oluyor. Bu süreçte teknnoloji sektörü genelinde yaşanan küresel dalgalanmalar da piyasalardaki temkinli duruşu […]
[…] yöntemlerden yapay zeka destekli süreçlere geçişin önemine değinilen seminerde, özellikle bilim ve teknoloji alanındaki gelişmelerin akademik çalışmalara yansımaları değerlendirildi. Program, sosyal […]
[…] izin veriliyor. Teknolojik gelişmeler hakkında daha fazla bilgiye ulaşmak isterseniz yeni casay yazilim tehdidi incelemesini […]